> For the complete documentation index, see [llms.txt](https://wiki.datadike.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://wiki.datadike.com/product-docs/getting-started/datasheet/pam/arquitetura.md).
# Arquitetura
Arquitetura agentless do DataDike PAM: gravação e auditoria de sessões, cofre de credenciais, MFA e alta disponibilidade em cluster.
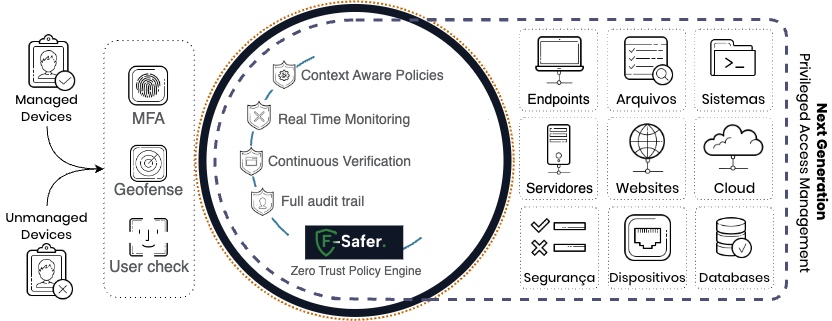
A arquitetura varia ligeiramente entre a hospedagem do produto (local ou SaaS), mas todos incluem estes componentes padrão:
* DataDike PAM fornece uma interface única a partir da qual você pode investigar e priorizar alertas, tomar medidas corretivas e definir políticas para detectar atividades maliciosas no futuro.
* A camada de identidade dentro do tenant PAM definido armazena os registros de todos os tipos de acesso.
* O DataDIke PAM consome dados de fontes de identidade que se conectam a fontes definidas pelo cliente ao qual fornece o contexto necessário do Active Directory, Okta, EntraID ou outros baseados em SAML2, AUTH, RADIUS, AD para a Análise de Comportamento de Usuários/Entidades (UEBA) durante uma sessão de acesso.
* Integração com Firewalls externos e alertas permitem que o DataDike PAM ingira registros e use o mecanismo de análise para analisar esses registros e gerar alertas e bloqueios sobre comportamentos anômalos.
* Fontes de alerta externas podem adicionar contexto adicional aos seus incidentes. Você pode enviar alertas do DataDIke PAM a partir de fontes externas usando a API disponivel.
* Agentless, gerência de todo ambiente sem a necessidade de instalação de agentes ou qualquer software nos sistemas-alvos ou dispositivos de rede.
* Geraçāo de vídeos e logs de textos das sessões realizadas.armazenando em repositório seguro, criptografado e protegido contra qualquer alteração que comprometa a integridade dessas evidências.
* Geraçāo automatica de senhas de alta complexidade de acordo com as regras de cada tecnologia e política de segurança.
* Hardening do appliance e dos sistemas operacionais que compõem a solução, atualizado constantemente.
* Interface única, na mesma solução, para o gerenciamento de senhas e sessões;
* Console de configuração unificada para gerenciamento de contas e ativos agregados ao cofre de senhas;
* Provisionamento e gerenciamento de todas as contas privilegiadas, incluindo contas para a administração de aplicações de negócio, bancos de dados e dispositivos de redes, não se limitando apenas às contas de sistemas operacionais de servidores;
* Sincronismo de data e relógio via protocolo NTP (network time protocol) ou por meio do serviço de data e hora do sistema operacional;
## Idioma
### Interface WEB
1. Português do Brasil (PT-BR)
2. Inglês dos Estados Unidos (EN-US)
3. Espanhol
4. Francês
### Digitaçāo
Consulte [esse documento](/product-docs/product-guide/configuracoes/pam/personal-settings/web-terminal.md) para configurar
* US English (Qwerty)
* UK English (Qwerty)
* Japanese (Qwerty)
* French (Azerty)
* Swiss French (Qwertz)
* Belgian French (Azerty)
* Turkish–Q (Qwerty)
* Spanish
* Spanish (Latin American)
* German (Qwertz)
* Swiss German (Qwertz)
* Swedish (Qwerty)
* Italian (Qwerty)
* Portuguese (Qwerty)
* Portuguese Brazilian (Qwerty)
* Polish (Qwerty)
* Hungarian (Qwertz)
* Norwegian (Qwerty)
* Romanian (Qwerty)
* Danish (Qwerty)
* Canadian French (Qwerty)
## Gráficos
Consulte [esse documento](/product-docs/product-guide/configuracoes/pam/personal-settings/web-terminal.md) para configurar
* AUTO (automátic all sizing)
* 1024x768
* 1366x768
* 1600x900
* 1920x1080
### Duplo fator de autenticaçāo
Para reforçar a identidade no acesso, o DataDike PAM oferece múltiplos métodos de duplo fator (MFA):
* Código dinâmico OTP/TOTP (compatível com qualquer aplicativo autenticador)
* Código de verificação por SMS
* Código de verificação por e-mail
* RADIUS
* Passkey/FIDO2 (quando habilitado)
### Alta disponibilidade
Para ambientes que requerem HA, DataDike PAM pode ser implantado em:
**cluster ativo-ativo | cluster ativo - passivo | cluster réplica DR**
múltiplos nós atrás de um VIP (keepalived), com replicação dos dados entre os nós. O acesso continua disponível caso um nó fique indisponível, e a carga de sessões é distribuída ou retribuida entre os nós do cluster.