> For the complete documentation index, see [llms.txt](https://wiki.datadike.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://wiki.datadike.com/product-docs/product-guide/configuracoes/pam/sysadmin/accounts/automations/change-secrets.md).

# Change secrets

Automação para rotação de segredos (Password ou Chave SSH) com politicas e definições de segurança.

### Especificações para rotacionar segredo de contas de dominio

<details>

<summary>⚙️ Rotação de credenciais de Dominio</summary>

1. A conta de dominio precisa estar cadastrada como template no PAM
2. Esse template precisa estar associado aos hosts que necessitará da autenticacao

(Isso nao é apenas para rotacao da credencial, é para o uso dela de fato)

3. Ao rotacionar a crecencial, deve se especificar o host que terá essa automacao executada e os hosts que deverao receber a nova credencial.

* A senha alterada nos hosts associados, pode ser consultada em logins
* A senha nao é alterada no template
  * A senha do template sempre permanecerá a primeira cadastrada, mudanças deve ser de forma manual
* Ao associar o template de senha a um novo host, quando já existe uma rotacao de senha aplicada para essa credencial, o novo host precisa ser incluido na automacao de rotacao de credencial, do contrário ele irá continuar com a credencial originalmente cadastrada no template, que por ser de dominio, nao funciona mais.
* O PAM precisa conseguir se conectar host a host, para validar a rotacao e garantir o sucesso da nova credencial. Os hosts com erros de conexao nao terao a senha associada alterada.

</details>

<details>

<summary><span data-gb-custom-inline data-tag="emoji" data-code="2714">✔️</span> Checklist dos requerimentos</summary>

* [ ] Asset cadastrado no PAM
* [ ] Credencial cadastrada

  Não importa o metódo, pode ter sido descoberto por automação ou de forma manual)
* [ ] Credencial vinculada ao host

  Pode ser por um template ou direto no asset, para a automação é indiferente.
* [ ] Protocolo de comunicação implementado

  Windows: WinRM ou OpenSSH, ambos compativeis ([para OpenSSH verifique esse documento](https://wiki.datadike.com/additional/pam/requerimentos-automacao#openssh))
* [ ] Regras de Firewall criadas
  * [ ] Firewall de rede
  * [ ] Firewall do Windows
* [ ] WinRM: Adicionar o IP do PAM como confiavel

  <mark style="background-color:$success;">Para ambientes com boas práticas implementadas</mark>, <mark style="background-color:orange;">se o seu não tem essa regra, recomendamos fortemente aplicar</mark>. Pesquise sobre o poder do WinRM.

</details>

***

### Especificações para rotacionar segredo de contas local (não dominio)

<details>

<summary>⚙️ Rotação de contas nao dominio (local)</summary>

</details>

***

### Step by Step

{% stepper %}
{% step %}
Cadastre o Asset
{% endstep %}

{% step %}
Cadastre a credencial
{% endstep %}

{% step %}
Aplique o protocolo de acesso

WinRm ou OpenSSH, verifique os requerimentos
{% endstep %}

{% step %}
Cadastre o asset

#### Crie a automação

**Acesse o menu**: SYSADMIN >> ACCOUNTS >> AUTOMATIONS >> CHANGE ACCOUNTS SECRET

<figure><img src="https://2253944601-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FFTstDFQSgSb2pWuuew1q%2Fuploads%2Fgit-blob-d915924a7badf657ec3282aaab644a81bc837977%2Fautomations-change-lista.png?alt=media" alt=""><figcaption><p>Listagem das automações de rotação de senhas</p></figcaption></figure>

<figure><img src="https://2253944601-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FFTstDFQSgSb2pWuuew1q%2Fuploads%2Fgit-blob-a93ad50b169a2157e7d8ff206e51ee3f8a438fa3%2Fautomations-change-criar.png?alt=media" alt="Funçāo: CREATE"><figcaption><p>Formulário de criação da automação de rotação de senhas, com os seis passos do assistente</p></figcaption></figure>
{% endstep %}

{% step %}

####

{% endstep %}
{% endstepper %}

1. **Campos**: Preencha os campos de acordo com a sua estratégia de execuçāo:

<table><thead><tr><th width="243.55859375">Campo</th><th>Descriçāo</th></tr></thead><tbody><tr><td>Name<mark style="color:$danger;">*</mark></td><td>Nome da atividade para a sua organizaçāo</td></tr><tr><td>Accounts<mark style="color:$danger;">*</mark></td><td>Logins que terāo as senhas alteradas, esse campo é keysensitive.<br>Se desejar, pode inserir mais de um login, porem ambas seguirao a mesma senha que o JOB imputar.</td></tr><tr><td>Assets or Nodes</td><td>Sistema Operacional alvo, ou Unidade Organizacional do DataDike que terá os hosts executados.</td></tr><tr><td>Password policy</td><td>Defina aqui a estratégia de execução e complexidade da senha</td></tr><tr><td>Automations >> Parameters</td><td>É possivel mudar os grupos que o usuário é menbro, use essa funçāo para garantir que nenhuma conta é alterada sem o seu conhecimento</td></tr><tr><td>Periodic</td><td><p>Frequencia de execuçāo de forma agendada</p><p>Também é possivel a execução manual sempre que desejar</p></td></tr><tr><td>Active</td><td>Ative ou desative aqui a atividade</td></tr><tr><td>Recipient</td><td>Notifique por email o resultado da execuçāo</td></tr></tbody></table>

3. Consulte o status da execuçāo

<figure><img src="https://2253944601-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FFTstDFQSgSb2pWuuew1q%2Fuploads%2Fgit-blob-7d6ca2a0984db05adc43b40e36fa06062509d8a8%2FCaptura%20de%20Tela%202025-09-29%20a%CC%80s%2017.49.12.png?alt=media" alt=""><figcaption></figcaption></figure>

***

## Erros comuns

\#Advanced knowledge (consulte seu Partner)

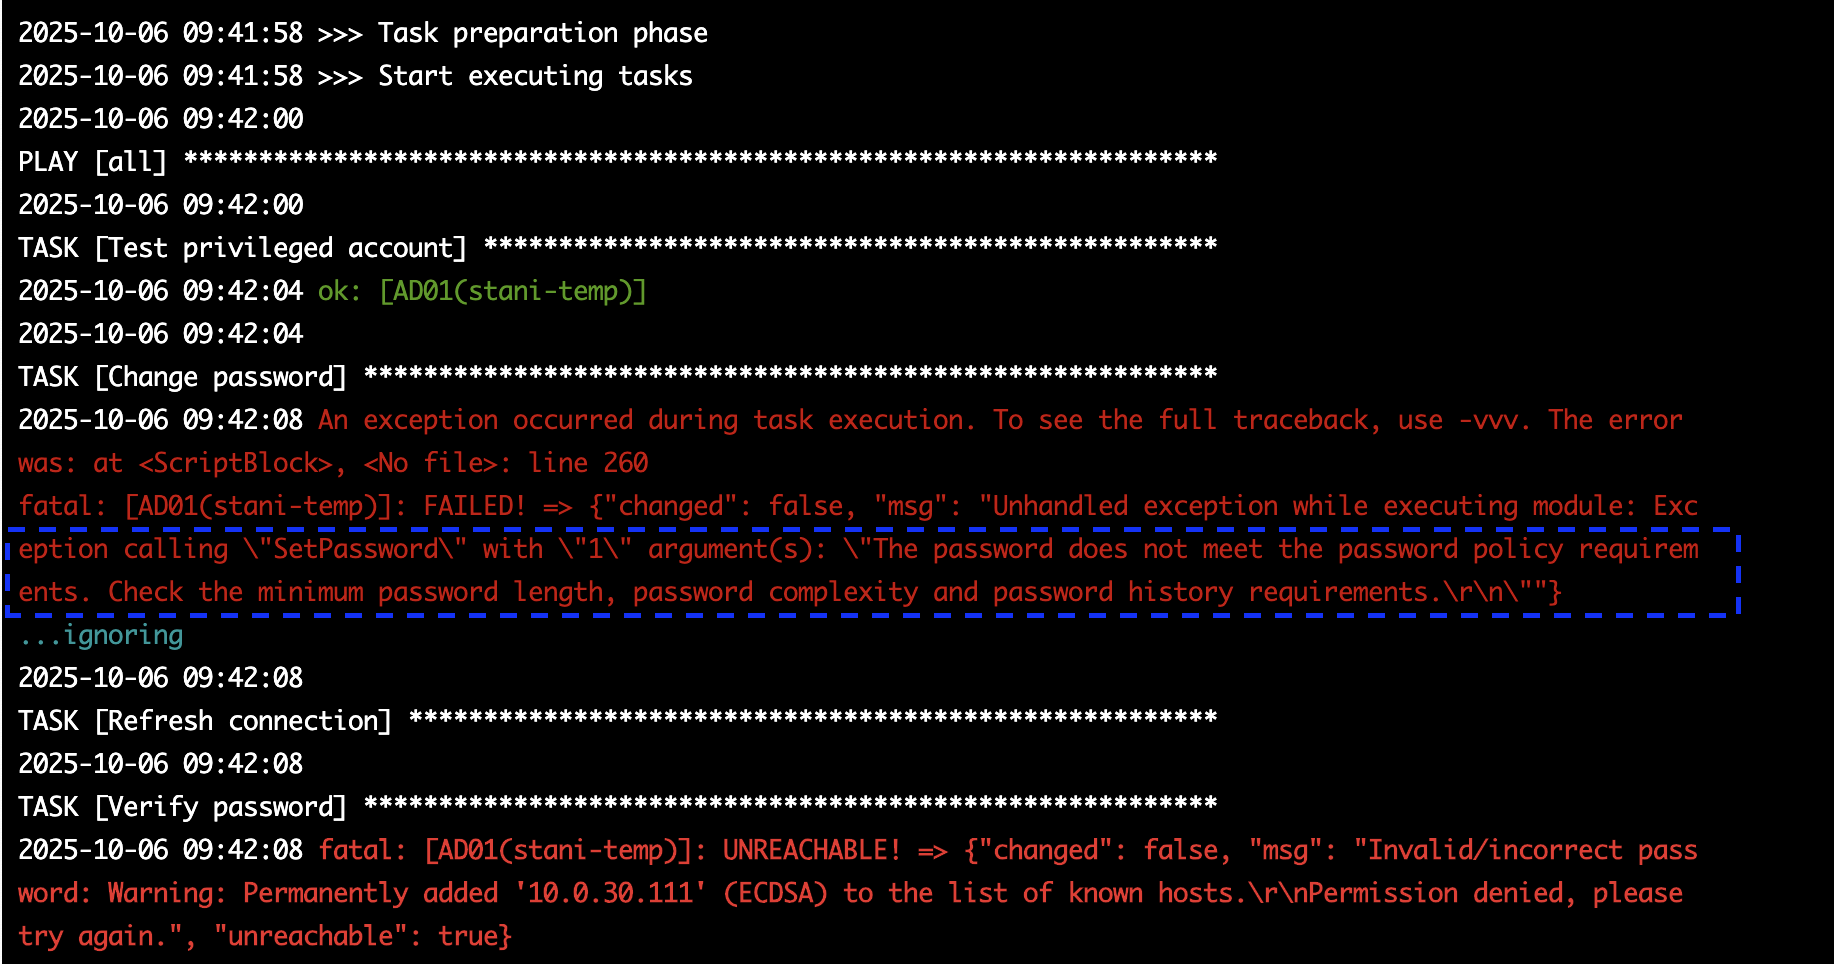
### **msg:** The password does not meet the password policy requirements

Correção: Verifique a complexidada da senha configurada no JOB, ela não atende os requisitos do sistema operacional.

Detalhamento do log:

An exception occurred during task execution. To see the full traceback, use -vvv. The errorwas: at , : line 260\
fatal: \[AD01(stani-temp)]: FAILED! => {"changed": false, "msg": "Unhandled exception while executing module: Exception calling "SetPassword" with "1" argument(s): "<mark style="color:$danger;">**The password does not meet the password policy requirements. Check the minimum password length, password complexity and password history requirements.**</mark>\r\n""}

<figure><img src="https://2253944601-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FFTstDFQSgSb2pWuuew1q%2Fuploads%2Fgit-blob-a73a0a6d43a90efccaa59cfa1ecee771287d42e9%2FCaptura%20de%20Tela%202025-10-06%20a%CC%80s%2009.42.10.png?alt=media" alt=""><figcaption></figcaption></figure>

### Renovação de chaves SSH

A automação de alteração de segredos suporta, além de senhas, a renovação (rotação) de chaves SSH, executada de duas formas:

* Automática, por agendamento: conforme a periodicidade definida pelo administrador na etapa Schedule da tarefa (intervalo ou expressão cron).
* Sob demanda: por acionamento manual da tarefa a qualquer momento.

Na renovação, a solução gera o novo par de chaves, atualiza a chave no cofre e redistribui a chave pública ao(s) ativo(s)-alvo associado(s), mantendo o acesso contínuo sem intervenção manual.

### Propagação da troca às dependências

Ao trocar a senha de uma conta, a solução aplica a nova senha também em todas as dependências associadas àquela credencial — serviços, tarefas agendadas, aplicações ou pontos de uso vinculados —, de forma que a rotação não quebre integrações que dependem da mesma conta. As dependências são definidas na configuração da conta/tarefa e atualizadas na mesma execução da troca.